עורך דין איבד עשר שנים של שיחות בבוקר אחד. סרטון הסיק ש-Meta קראה את מה שהוא כתב. הלכתי לבדוק את ההאשמה הזאת במסמכים הטכניים של החברה עצמה, בקוד של האפליקציה, בהחלטות של רגולטורים אירופיים ובתביעות בברזיל, בארצות הברית ובהודו. הסרטון טועה. וכשתסיימו לקרוא תהיו פחות רגועים מקודם, לא יותר.
1. ההאשמה
הטיעון נכנס בארבעה משפטים, ובגלל זה הוא עובד כל כך טוב.
עורך דין ברזילאי בעל נוכחות ציבורית כתב משהו בשיחת WhatsApp פרטית. כמה ימים אחר כך פתח את האפליקציה ומצא את החשבון מושבת — עשר שנים של אנשי קשר, קבוצות עבודה, קבצים והיסטוריה מקצועית, בלי הודעה מוקדמת, בלי סיבה מוצהרת ובלי אף אחד לשאול. המסך הציע כפתור ערעור, ומעברו השני — שתיקה.
אם Meta הענישה בגלל מה שנאמר שם בפנים, אז Meta קראה את מה שנאמר שם בפנים. ואם קראה, ההצפנה מקצה לקצה — ההבטחה שאפילו החברה לא מסוגלת לראות את ההודעות שלכם — היא פרסומת.
זו הייתה המסקנה של סרטון שסחף את ברזיל באוגוסט. וזו לא מסקנה טיפשית. זה ההיגיון שכל אדם סביר היה מפעיל עם המידע הזמין. עורך הדין לא היה לבד: בין ה-3 ל-4 באוגוסט גל השבתות פגע בחשבונות בכמה מדינות בו-זמנית; שיא התלונות ב-Downdetector עבר 200 דיווחים — המספר הפומבי היחיד שקיים. בהודעה שנשלחה לעיתונות ב-3 באוגוסט — בלי פרסום בערוץ משלה — אמרה החברה: "אנחנו עובדים ברציפות כדי להקדים את מי שמנסה לעשות שימוש לרעה בשירות שלנו, ואנחנו חוסמים חשבונות כדי לעזור להגן על שאר המשתמשים. לפעמים אנחנו עשויים לטעות" (תרגום שלנו). היא לא אמרה כמה חשבונות נפגעו, ולא באילו מדינות, ולא איזה סימן הפעיל את זה, ולא אם בן אדם כלשהו הסתכל.
כשהחברה לא מסבירה, ההסבר הפשוט ביותר תופס את החלל. והפשוט ביותר הוא: הם קראו.
אני הולך לפרק את הטיעון הזה חתיכה-חתיכה. הוא לא מחזיק. אבל מה שנשאר במקומו הוא סיפור הרבה פחות נוח מ"Meta שקרנית" — וזה סיפור שאף אחד לא מספר.
2. למה הטיעון לא נסגר
יש שני כשלים בהיגיון, והראשון מכריע.
מספיקה תלונה אחת
הצפנה מקצה לקצה מגינה על ההודעה בדרך. היא לא מגינה על ההודעה אחרי שהגיעה — כי מי שקיבל, מן הסתם, מסוגל לקרוא.
כשמישהו לוחץ "דווח" בשיחה, האפליקציה של המדווח אורזת את ההודעות האחרונות של אותו שרשור ושולחת אותן לשרת. כבר מפוענחות. לא כי מישהו שבר משהו, אלא כי המדווח תמיד יכול היה לקרוא אותן — ההודעה הייתה בטלפון שלו. מדיניות הפרטיות של WhatsApp מתעדת את זה בפורטוגזית פשוטה: החברה אוספת נתונים "גם מהמשתמש שדיווח וגם מזה שדווח עליו" (תרגום שלנו).
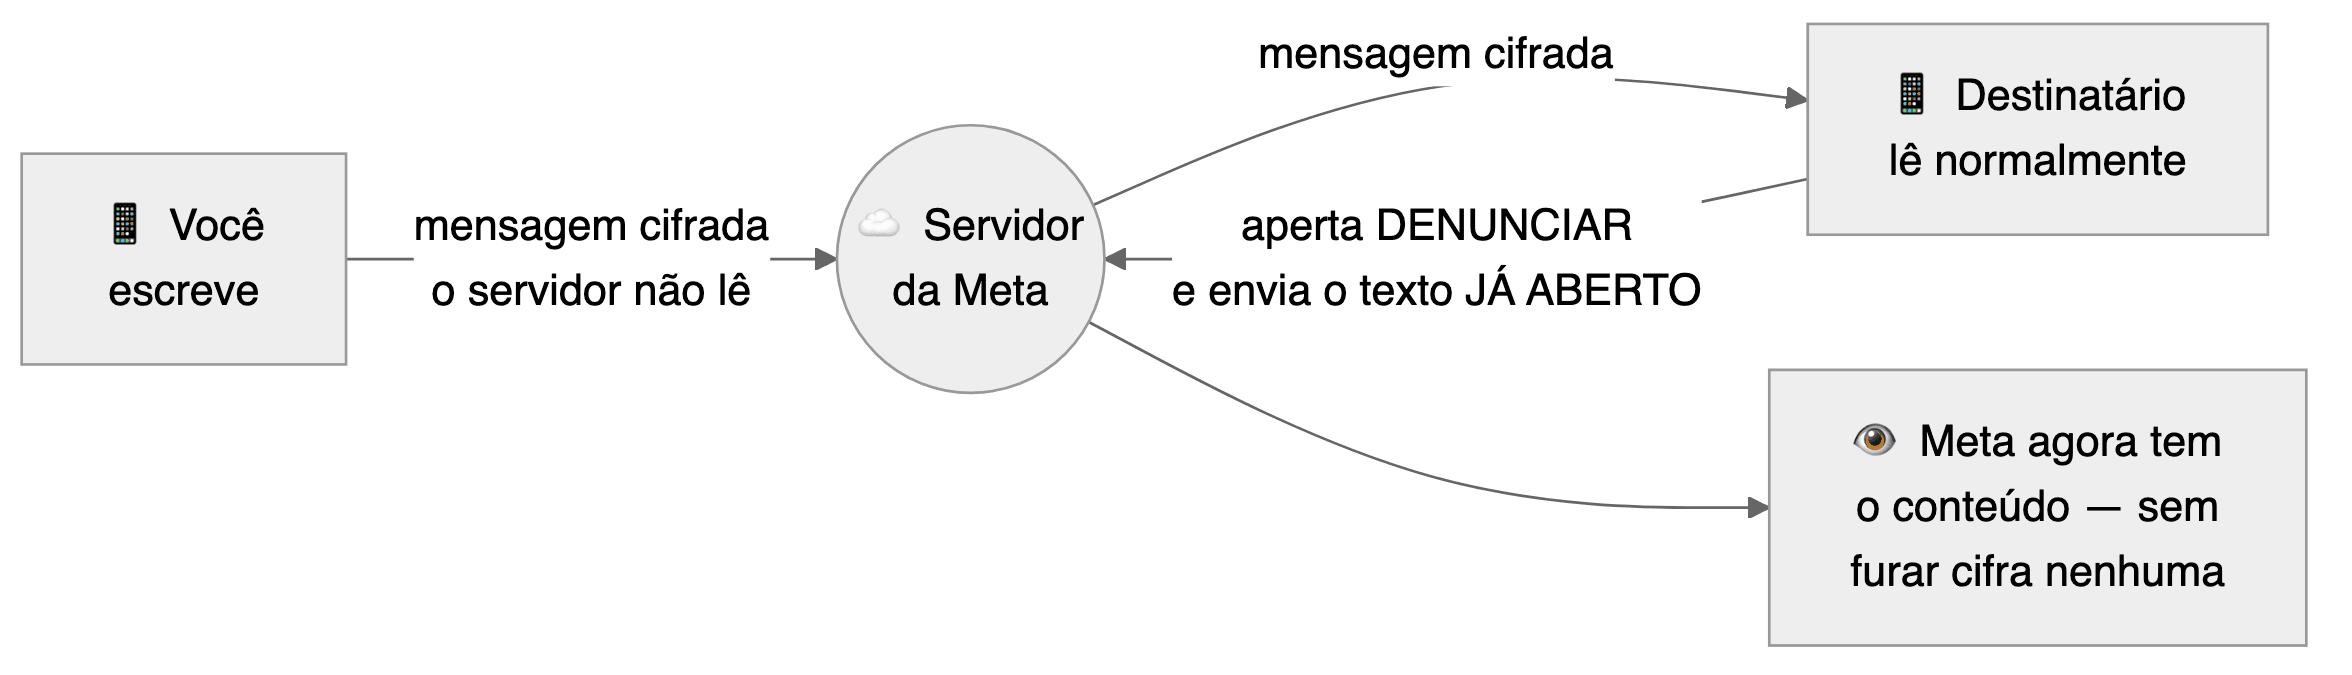
כלומר: קיים מסלול בנאלי לחלוטין שבו Meta יכלה לקבל גישה לתוכן של שיחה, בלי ששום דבר בהבטחה הטכנית הופר. וקיים מסלול בנאלי אפילו יותר — המודרציה האוטומטית בכלל לא מסתכלת על תוכן: היא מסתכלת על התנהגות. נפח הודעות, מהירות שליחה, כמה משתמשים חסמו אתכם, כמה תלונות צברתם, אם החשבון נוצר באוטומציה.
מי שקורא, חוסם בדיוק
הכשל השני עדין יותר, והוא זה שבאמת קובר את הטיעון.
דמיינו לרגע שההשערה של הסרטון נכונה: Meta קוראת שיחות פרטיות ומענישה על בסיסן. בעולם הזה, היכולת הזאת היא הדבר היקר ביותר שיש לחברה — והמסוכן ביותר. לחשוף אותה משמעו תביעות, קנס של מיליארדים, נטישת משתמשים וכנראה מותו של המוצר.
עכשיו הסתכלו על מה שקרה: חשבונות מושבתים בכמה מדינות בו-זמנית, בלי קריטריון נראה לעין, עם אנשים חפים מפשע באמצע, ועם כותרות בכל העולם.
זו החתימה של מסווג אוטומטי שכויל גרוע. זו אינה החתימה של מישהו שקורא. מי שקורא ומעניש על תוכן חוסם אחד-אחד, בשקט, בדיוק כירורגי, ולעולם לא נותן לתבנית להתגלות. לחסום בהמוניהם וברעש היה שורף את המקור עצמו בשבוע הראשון.
יש תקדים היסטורי שממחיש את זה טוב יותר מכל טיעון מופשט. במלחמת העולם השנייה פיצחו הבריטים את הצופן הגרמני. ומאותו רגע ניצבו בפני דילמה נוראה: פעולה על סמך המידע המפוענח הייתה חושפת שהצופן נפל. במקרים לא מעטים הם בחרו לא לפעול. מי שיש לו יכולת סודית יקרת ערך מגן על היכולת, לא על המקרה הבודד.
מסקנת ביניים: החסימה אינה מוכיחה קריאה. זה פתור, וזה סופו של הטיעון בסרטון. שימו לב לטווח המדויק של מה שהרגע קרס: קריאה המונית — ההשערה שחברה קוראת את כולם ומענישה על סמך זה. על קריאה ממוקדת, נגד מטרה מסוימת ובשקט, הטיעון הזה אינו אומר דבר; ובה בדיוק עוסקים פרקים 6 ו‑7.
שמרו היטב את התקדים הבריטי הזה, כי בעוד מעט הוא יתהפך נגד שנינו.
3. לפני שממשיכים: איך זה באמת עובד
כדי להבין למה הסיפור לא נגמר כאן, אתם צריכים עשרים דקות של קריפטוגרפיה. בלי מתמטיקה, אני מבטיח.
הכספת והדואר
דמיינו שאתם רוצים לשלוח מכתב ושהדואר סקרן.
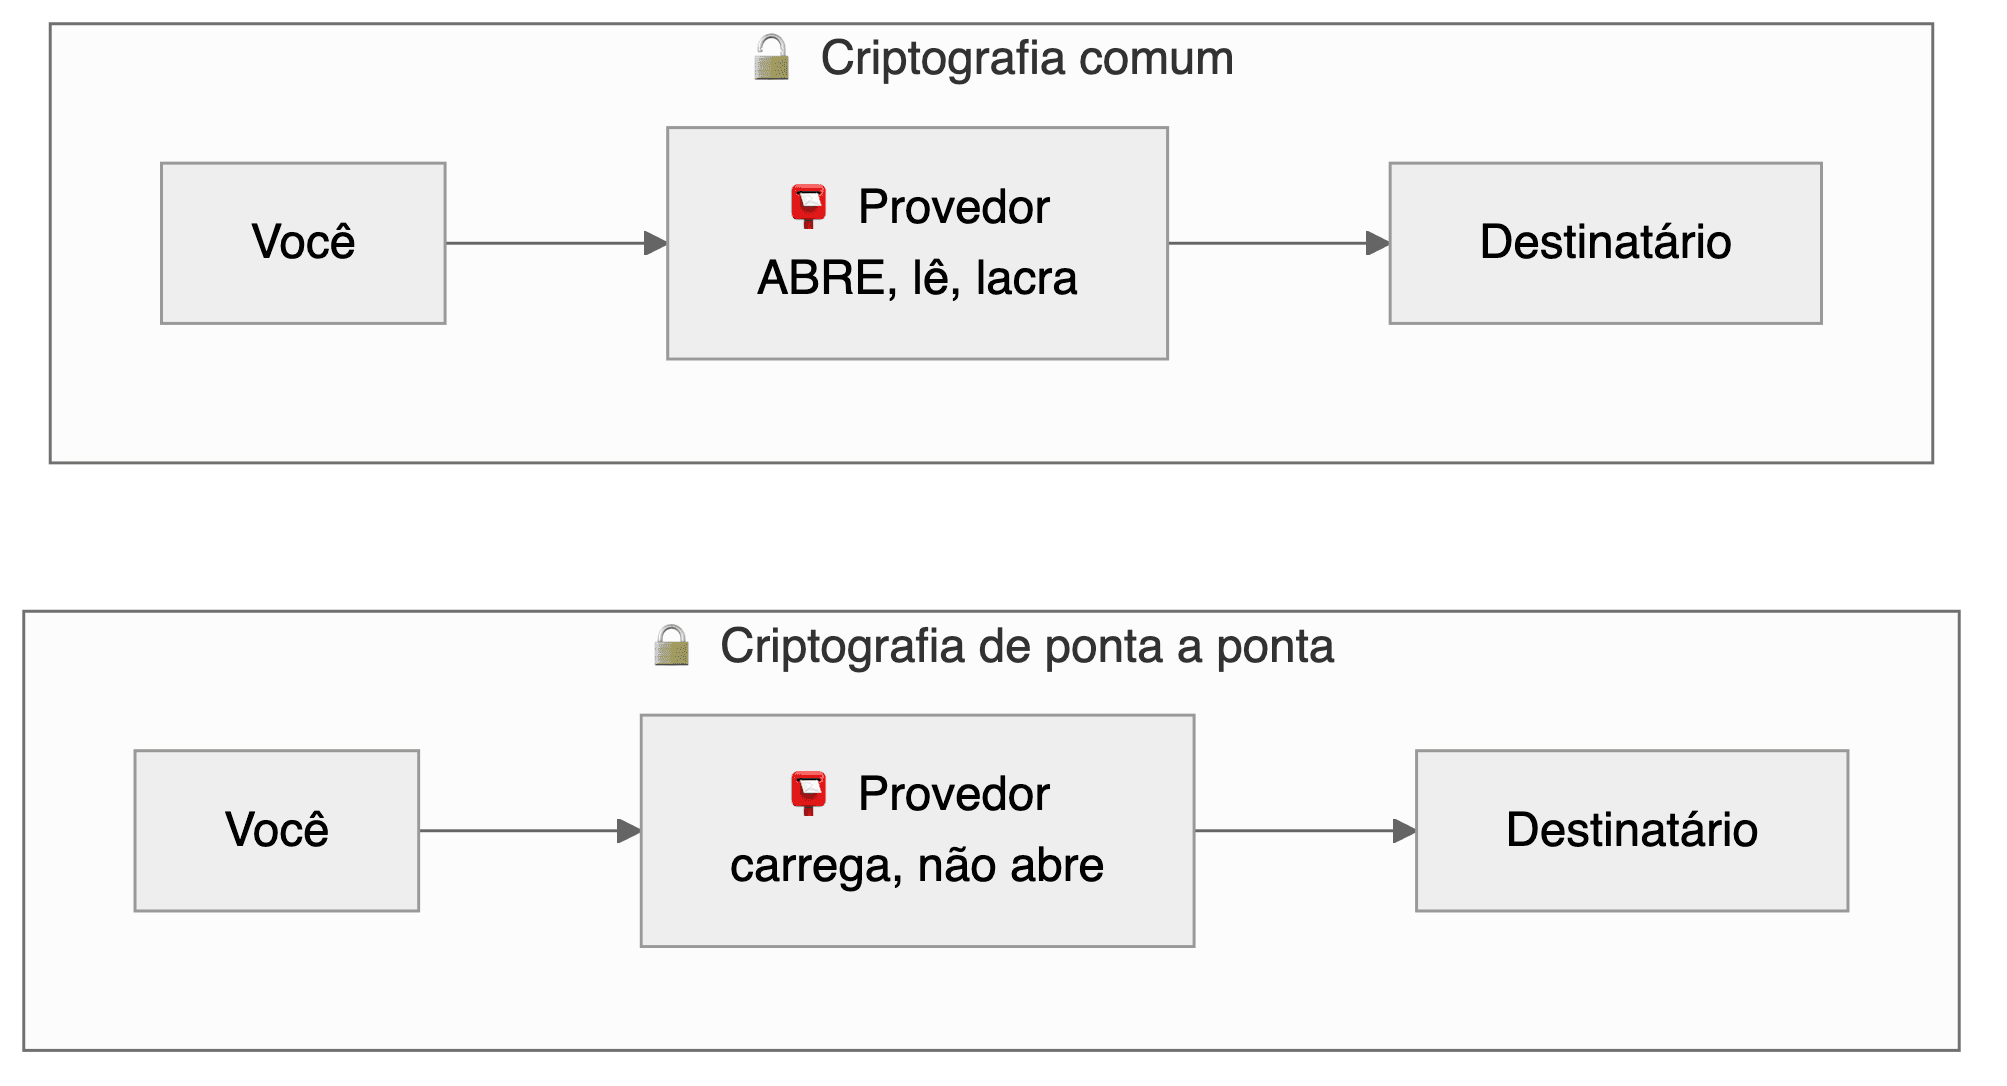
- הצפנה רגילה — זו של הדואר האלקטרוני, ועכשיו זו של ההודעות ב-Instagram: אתם חותמים את המכתב, הדואר פותח, קורא, חותם מחדש ומוסר. יש להם את מפתח החותם. זה מגן מפני גנב שישדוד את המשאית. זה לא מגן מפני הדואר.
- הצפנה מקצה לקצה — זו של WhatsApp ושל Signal: אתם נועלים את המכתב בכספת שרק הנמען יודע לפתוח. הדואר נושא את הכספת בלי להצליח לפתוח אותה.
שני המפתחות
כל מכשיר מייצר, בעצמו, זוג מפתחות:
- המפתח הפרטי, שלעולם אינו יוצא מהטלפון — לא לחברה ולא לאף אחד;
- המפתח הציבורי, שצריך להגיע למי שרוצה לדבר אתכם.
מה שננעל במפתח הציבורי של מישהו נפתח רק במפתח הפרטי של אותו אדם. לכן המפתח הציבורי יכול להסתובב חופשי: הוא משמש רק לנעילה, לא לפתיחה.
הפרוטוקול ש-WhatsApp משתמשת בו נקרא Signal — אותו אחד של אפליקציית Signal, שנוצר בידי קריפטוגרפים עצמאיים, פומבי, נבדק בידי אקדמאים ומאומת פורמלית. יש לו שתי תכונות יפות: המפתח מתחלף בכל הודעה, תמיד קדימה ובלי חזרה, כך שמי שיגנוב את המפתח של היום לא יקרא את ההודעות של אתמול; והוא מאבד גישה ברגע שהמנגנון מסתובב שוב.
אני חוזר, כי ביקורת שווה משהו רק אם היא הוגנת: המתמטיקה עומדת. לא שם גרה הבעיה.
הבעיה גרה בספר הטלפונים
כאן הנקודה שמפוגגת את כל המיסטיקה, וזה לב המאמר הזה.
כשאתם פותחים שיחה חדשה, הטלפון שלכם זקוק למפתח הציבורי של האדם השני. מאיפה הוא מגיע? מהשרת של Meta. הטלפון שלכם שואל "מה המפתח הציבורי של פלוני?" ומשתמש במה שחוזר. אין קסם, אין נוטריון, אין מקור אחר.
כלומר: מי ששולט בשרת שולט במי שאתם באמת כותבים לו.
אם השרת יענה במפתח שאינו של פלוני, אלא במפתח שהחברה עצמה שולטת בו, הטלפון שלכם ינעל את ההודעה למפתח הזה, בהנחה שזה פלוני. החברה פותחת, קוראת, נועלת מחדש במפתח האמיתי של פלוני ושולחת הלאה. אתם לא רואים כלום. פלוני לא רואה כלום. ההצפנה ממשיכה לעבוד מצוין — רק עם צד שלישי באמצע.
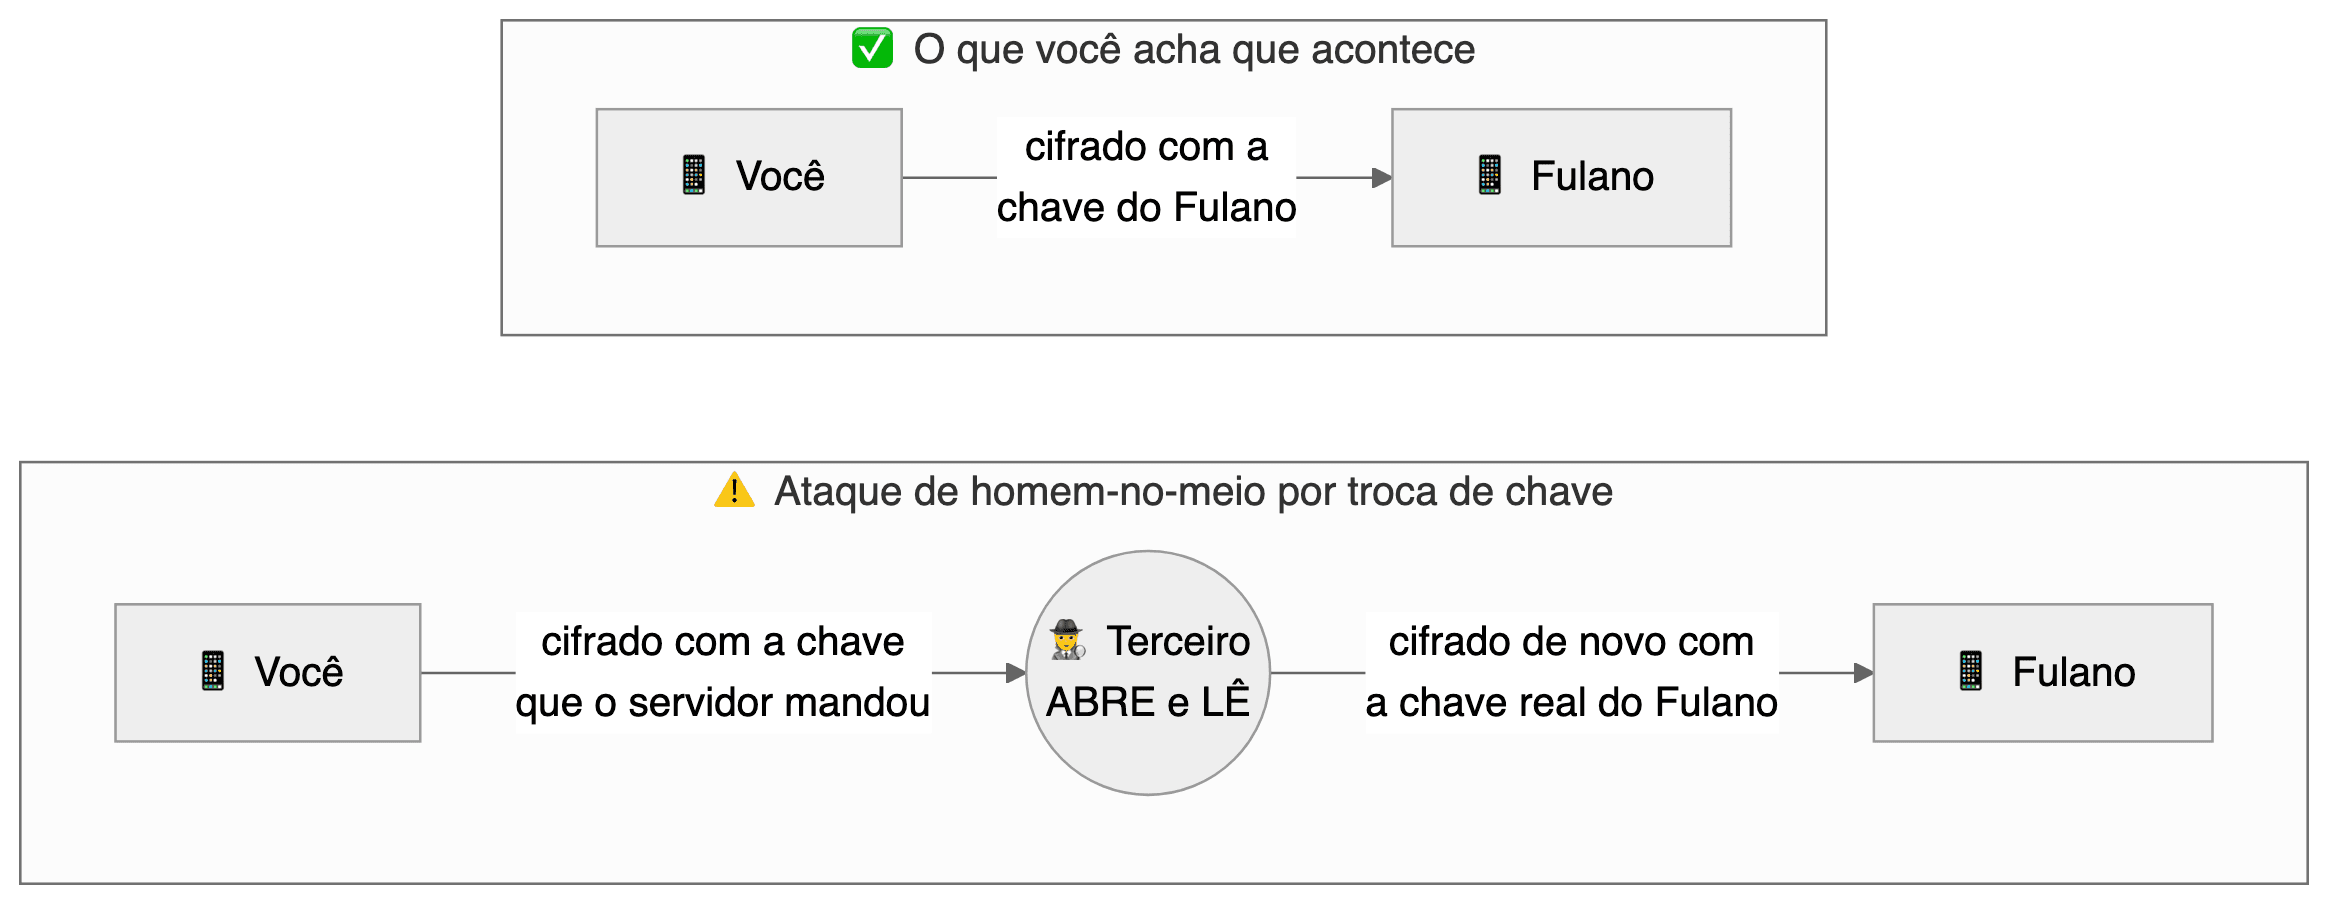
לזה יש שם בספרות כבר עשורים וזו אינה תיאוריית קונספירציה: זו המתקפה הקנונית נגד כל מערכת מקצה לקצה שספר המפתחות שלה נשלט בידי חברה אחת. זה אינו פגם בפרוטוקול Signal. זה המחיר של ספר טלפונים מרכזי. והפרוטוקול תמיד ידע את זה — עד כדי כך שהמציא הגנה.
ההגנה: אותן 60 ספרות שאף אחד לא משווה
פתחו את WhatsApp, היכנסו לשיחה, הקישו על שם איש הקשר וחפשו "הצפנה". תמצאו קוד QR ומספר בן 60 ספרות.
המספר הזה הוא טביעת האצבע של המפתחות של שני הקצוות. אם אתם ואיש הקשר תשוו את המספר הזה בערוץ שאינו WhatsApp — פנים אל פנים, בטלפון, באפליקציה אחרת — והם יתאימו, נשללה האפשרות שמישהו החליף את המנעול.
וכאן אני צריך לתקן טעות שאני עצמי עשיתי במהלך התחקיר הזה, כי היא מסתובבת הרבה. הסקתי, מקריאת התיעוד של הפרוטוקול, שהמספר הזה אינו מכסה את "המכשירים המקושרים" — WhatsApp Web, הטאבלט, הטלפון השני. טעיתי. הלכתי לקרוא את הקוד של האפליקציה הרשמית עצמה, ומה שהיא משווה הוא שרשור המפתחות של כל המכשירים בכל צד; כל סטייה נדחית במפורש. המסמך הטכני של החברה אומר את אותו הדבר. קוד האבטחה כן מזהה מכשיר רפאים.
יופי. אלא שעכשיו מגיע החלק הלא נוח.
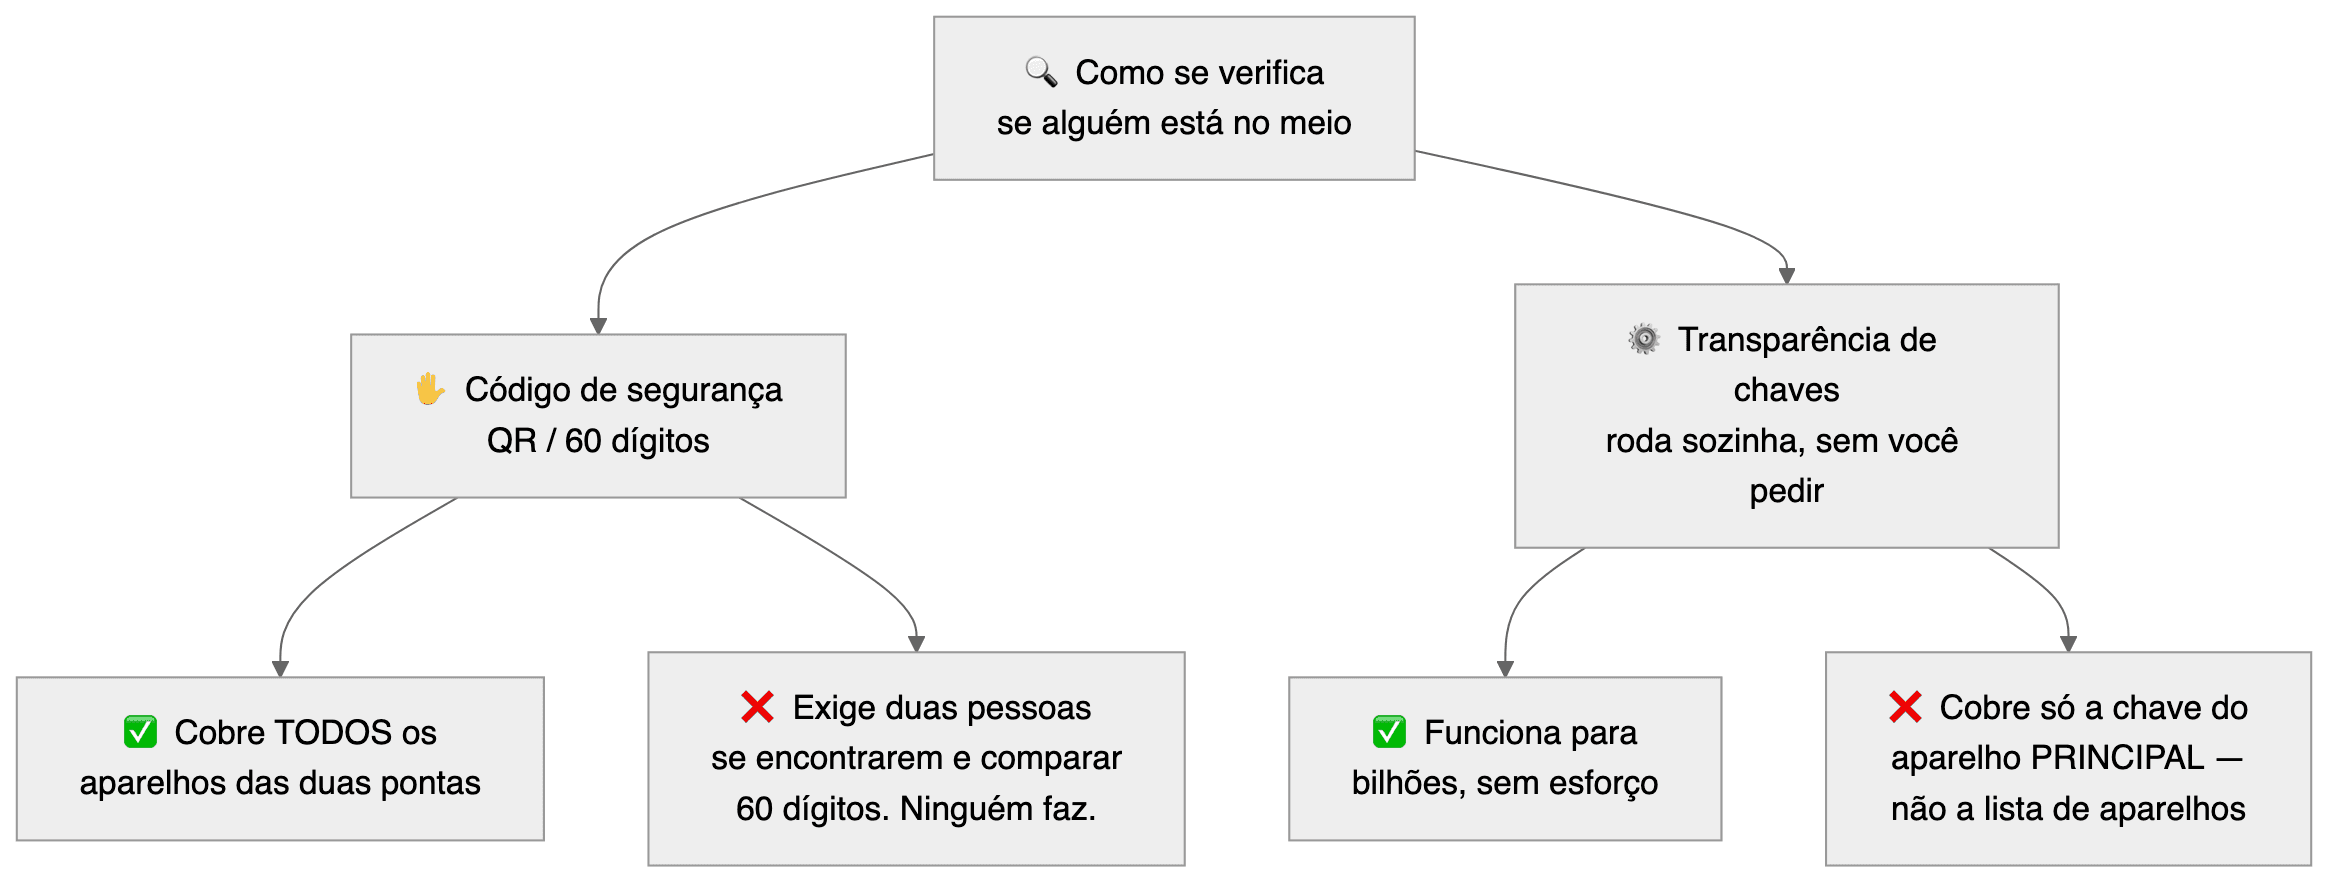
ההגנה האוטומטית: שקיפות מפתחות
התעשייה יודעת שאף אחד לא משווה 60 ספרות. לכן קיימת שקיפות מפתחות: אותה משפחת רעיונות שמגינה היום על אתרים עם המנעול בדפדפן. השרת מחויב לפרסם את כל המפתחות שהוא מחלק ביומן פומבי, שרק גדל ומשורשר קריפטוגרפית. אם הוא ימסור לכם מפתח שאינו ביומן, האפליקציה שלכם תבחין. אם יפרסם את המפתח המזויף ביומן, הוא נחרט שם לנצח, לעיני כל מבקר.
Meta מימשה את זה, ומגיע לה הקרדיט: הספרייה בקוד פתוח, היא נבדקה בידי חברה חיצונית ב-2023 — ומה שחשוב יותר מכול — מאז ספטמבר 2024 קיים עד עצמאי שבודק וחותם על התוצאות: Cloudflare. זה יותר ממה שעושות רוב הפלטפורמות.
שלוש מגבלות, ואף אחת אינה פרט שולי. ראשית, היומן הזה מכסה את המפתח של המכשיר הראשי, לא את רשימת המכשירים המקושרים — שהיא בדיוק המקום שבו היה גר אורח נוסף. שנית, הוא מזהה, לא מונע: המאמר האקדמי שמבסס את המערכת מגדיר בעצמו את המטרה כ"זיהוי (ומכאן הרתעה)" של שרת לא ישר. במקור באנגלית: "detecting (and hence deterring)". שלישית, וזו זו שבולעת את כל האחרות: מי שמבצע את האימות היא האפליקציה. זו התוכנה בטלפון שלכם שבודקת אם המפתח שהתקבל נמצא ביומן ושמחליטה אם להזהיר אתכם. אפליקציה שעברה שינוי פשוט לא מתלוננת.
"מפתח שקט" אינו דבר אחד. הם ארבעה.
הבלבול בין הארבעה הוא מה שמסובב את הדיון בריק. רמות הקושי שלהם שונות מאוד:
| מה זה | ניתן לזיהוי? | |
|---|---|---|
| 1 | מפתח מזויף שפורסם ביומן | ✅ כן — בדיוק בשביל זה היומן קיים |
| 2 | השרת מכריז שאתם "נרשמתם מחדש" ומאפס את הזהות שלכם | ⚙️ חלקית — והאפליקציה, כברירת מחדל, לא מזהירה |
| 3 | חבר רפאים שנוסף לקבוצה | ⚙️ יומן המפתחות לא רואה (הרפאים משתמש במפתח לגיטימי); האפליקציה כן מציגה את רשימת החברים — אבל בקבוצה של מאות, מי בודק? |
| 4 | מכשיר מקושר רפאים | ⚙️ דורש את החתימה של המכשיר הראשי של המטרה: השרת לבדו אינו מייצר אותה. וה-QR בן 60 הספרות מסגיר, למי שמשווה |
איור 5. ארבע הצורות. אף אחת מהן אינה שוברת את הצופן. כולן מוסיפות מאזין.
וזו אינה השערה מהאינטרנט: ב-2018 שירות המודיעין הבריטי הציע רשמית את מנגנון 3, בכתב, במאמר פומבי, בטענה ש"קל יחסית לספק שירות להוסיף בשקט משתתף מטעם רשויות אכיפת החוק לשיחה או לשיחת קבוצה". במקור באנגלית: "It's relatively easy for a service provider to silently add a law enforcement participant to a group chat or call." ההצעה נקראה ghost user, משתמש רפאים. קואליציה של חברות וארגונים, כולל Meta עצמה, חתמה על מכתב פתוח נגדה ב-2019.
מה שהתגובה הטכנית של אז קיבעה הוא הנקודה שסוגרת את הפרק: מאזין רפאים מחייב שהאפליקציה תשקר — שתסתיר את ההתראה, שלא תציג את החבר הנוסף. זו מתקפה על יושרה של התוכנה, לא על המתמטיקה.
ולכן השאלה הנכונה מעולם לא הייתה "האם ההצפנה חזקה?". השאלה הנכונה היא: איך אתם יודעים מה התוכנה בטלפון שלכם באמת עושה?
4. מה שהחברה כתבה בפברואר
שמרו את השאלה שלמעלה. עכשיו נעבור למסמכים.
ב-25 בפברואר 2026 פרסמה WhatsApp גרסה חדשה של המסמך הטכני שלה על הצפנה. זהו מסמך פומבי, המתארח אצל Meta עצמה, וכמעט אף אחד לא קורא אותו שוב. כדאי לקרוא אותו שוב לצד הגרסאות הקודמות, בגלל פרק שנקרא "הגדרת הצפנה מקצה לקצה".
הוא מתחיל כך:
"WhatsApp מגדירה הצפנה מקצה לקצה כתקשורת שנשארת מוצפנת ממכשיר שבשליטת השולח אל מכשיר שבשליטת הנמען, שבה שום צד שלישי, אפילו לא WhatsApp או חברת האם שלנו Meta, אינו יכול לגשת לתוכן שביניהם." תרגום שלנו. במקור באנגלית: "WhatsApp defines end-to-end encryption as communications that remain encrypted from a device controlled by the sender to one controlled by the recipient, where no third parties, not even WhatsApp or our parent company Meta, can access the content in between."
בקריאה עצמאית, זו ההבטחה החזקה ביותר שהחברה נתנה אי פעם בכתב — והיא אינה מ-2016. מי שציפה למצוא כאן ערובה שנמחקה יתאכזב: שום דבר לא נמחק. המסמך התארבע מאז הגרסה הראשונה, מ-432 ל-2,035 שורות, והמשפט הקלאסי על כך שלשרת אין גישה למפתחות הפרטיים עדיין שם, בפרק אחר. אני הלכתי לשם דווקא בציפייה למצוא מחיקה, ולא מצאתי. צריך לומר את זה.
וצריך לומר עוד דבר, כי אני עצמי טעיתי בו בגרסה הראשונה של הטקסט הזה: הפרק הזה לא נולד ב-2026. הוא כבר היה שם ב-22 באוקטובר 2020, עם אותה הגדרה, בגרסה השלישית של המסמך. הוא שרד במקרה: הוא הפך לנספח בהליך משפטי בהודו. הגרסאות שבין 2020 ל-2026 ירדו מהרשת — ארכיון האינטרנט הפומבי שומר צילומים מ-2016 ומ-2017 ואחר כך שום דבר עד הגרסה החיה. הסיבה היחידה שאפשר לקרוא היום את גרסת 2020 היא שבית משפט הורה לצרף אותה לתיק.
זה אינו מחליש את הטענה. זה מזיז את השעון אחורה: העט עבר בעלים ב-2020, ולקח חמש שנים עד שמישהו שם לב.
מה שהשתנה אינו מה שנעלם. זה מי מגדיר את המילה — ואחר כך, כמה אנשים ההגדרה מוציאה החוצה.
עד 2017 המסמך קבע תוצאה על העולם: צדדים שלישיים ו-WhatsApp אינם מסוגלים לקרוא את ההודעות, וכל סוגי ההודעות מוגנים. מ-2020 ואילך הוא קובע הגדרה של החברה, ואחריה רשימה של מה שהיא אינה מחשיבה כמקצה לקצה. ב-2020 ברשימה הזאת היה פריט אחד בלבד, והוא היה צר: העסק שמוסר את הפעלת השירות המסחרי שלו לספק חיצוני — כולל, כך נכתב, אם הספק הזה הוא Facebook. דלפק של חנות, לא שיחה בין אנשים.
שש שנים אחר כך, אותה רשימה אומרת דבר אחר:
"WhatsApp אינה מחשיבה תקשורת עם שירותי Meta, או תקשורת עם עסקים המשתמשים ב-Cloud API, כמוצפנת מקצה לקצה." תרגום שלנו. במקור: "WhatsApp does not consider communications with Meta services, or communications with businesses using Cloud API, to be end-to-end encrypted."
קראו שוב, לאט, והשוו ל-2020. החריג יצא מהדלפק המסחרי ונכנס לתוך השיחה. במקום "עסק שמוסר את השירות לספק חיצוני" כתוב היום "שירותי Meta" — קטגוריה שמגיעה עד השיחה הרגילה עם הבינה המלאכותית של החברה בתוך האפליקציה. קיימת היום מחלקה של שיחות בתוך WhatsApp שהחברה עצמה מכריזה עליה שאינה מוגנת מקצה לקצה. היא אינה היפותטית, אינה תלויה בקונספירציה, ויש לה שם מוצר ותאריך השקה.
עם הסתייגות אחת שלוח השנה של מאי עצמו מספק, והגון לתעד אותה: ב-13 במאי 2026 השיקה Meta את המצב האנונימי לשיחה עם ה-AI שלה, על ארכיטקטורת מובלעת שהיא מכנה עיבוד פרטי, ואשר לפי התכנון שפורסם מונעת מהחברה עצמה לקרוא את התוכן. זו אינה הצפנה מקצה לקצה בין שני אנשים — זה דבר אחר, והוא נשען בדיוק על אותו אמון בלקוח הסגור שבו עוסק הטקסט הזה. אבל ההבחנה חשובה: השיחה הרגילה עם ה-AI נמצאת מחוץ להצפנה מקצה לקצה על פי הכרזת החברה; זו שבמצב האנונימי מוגנת בהגנה משלה, מסוג אחר.
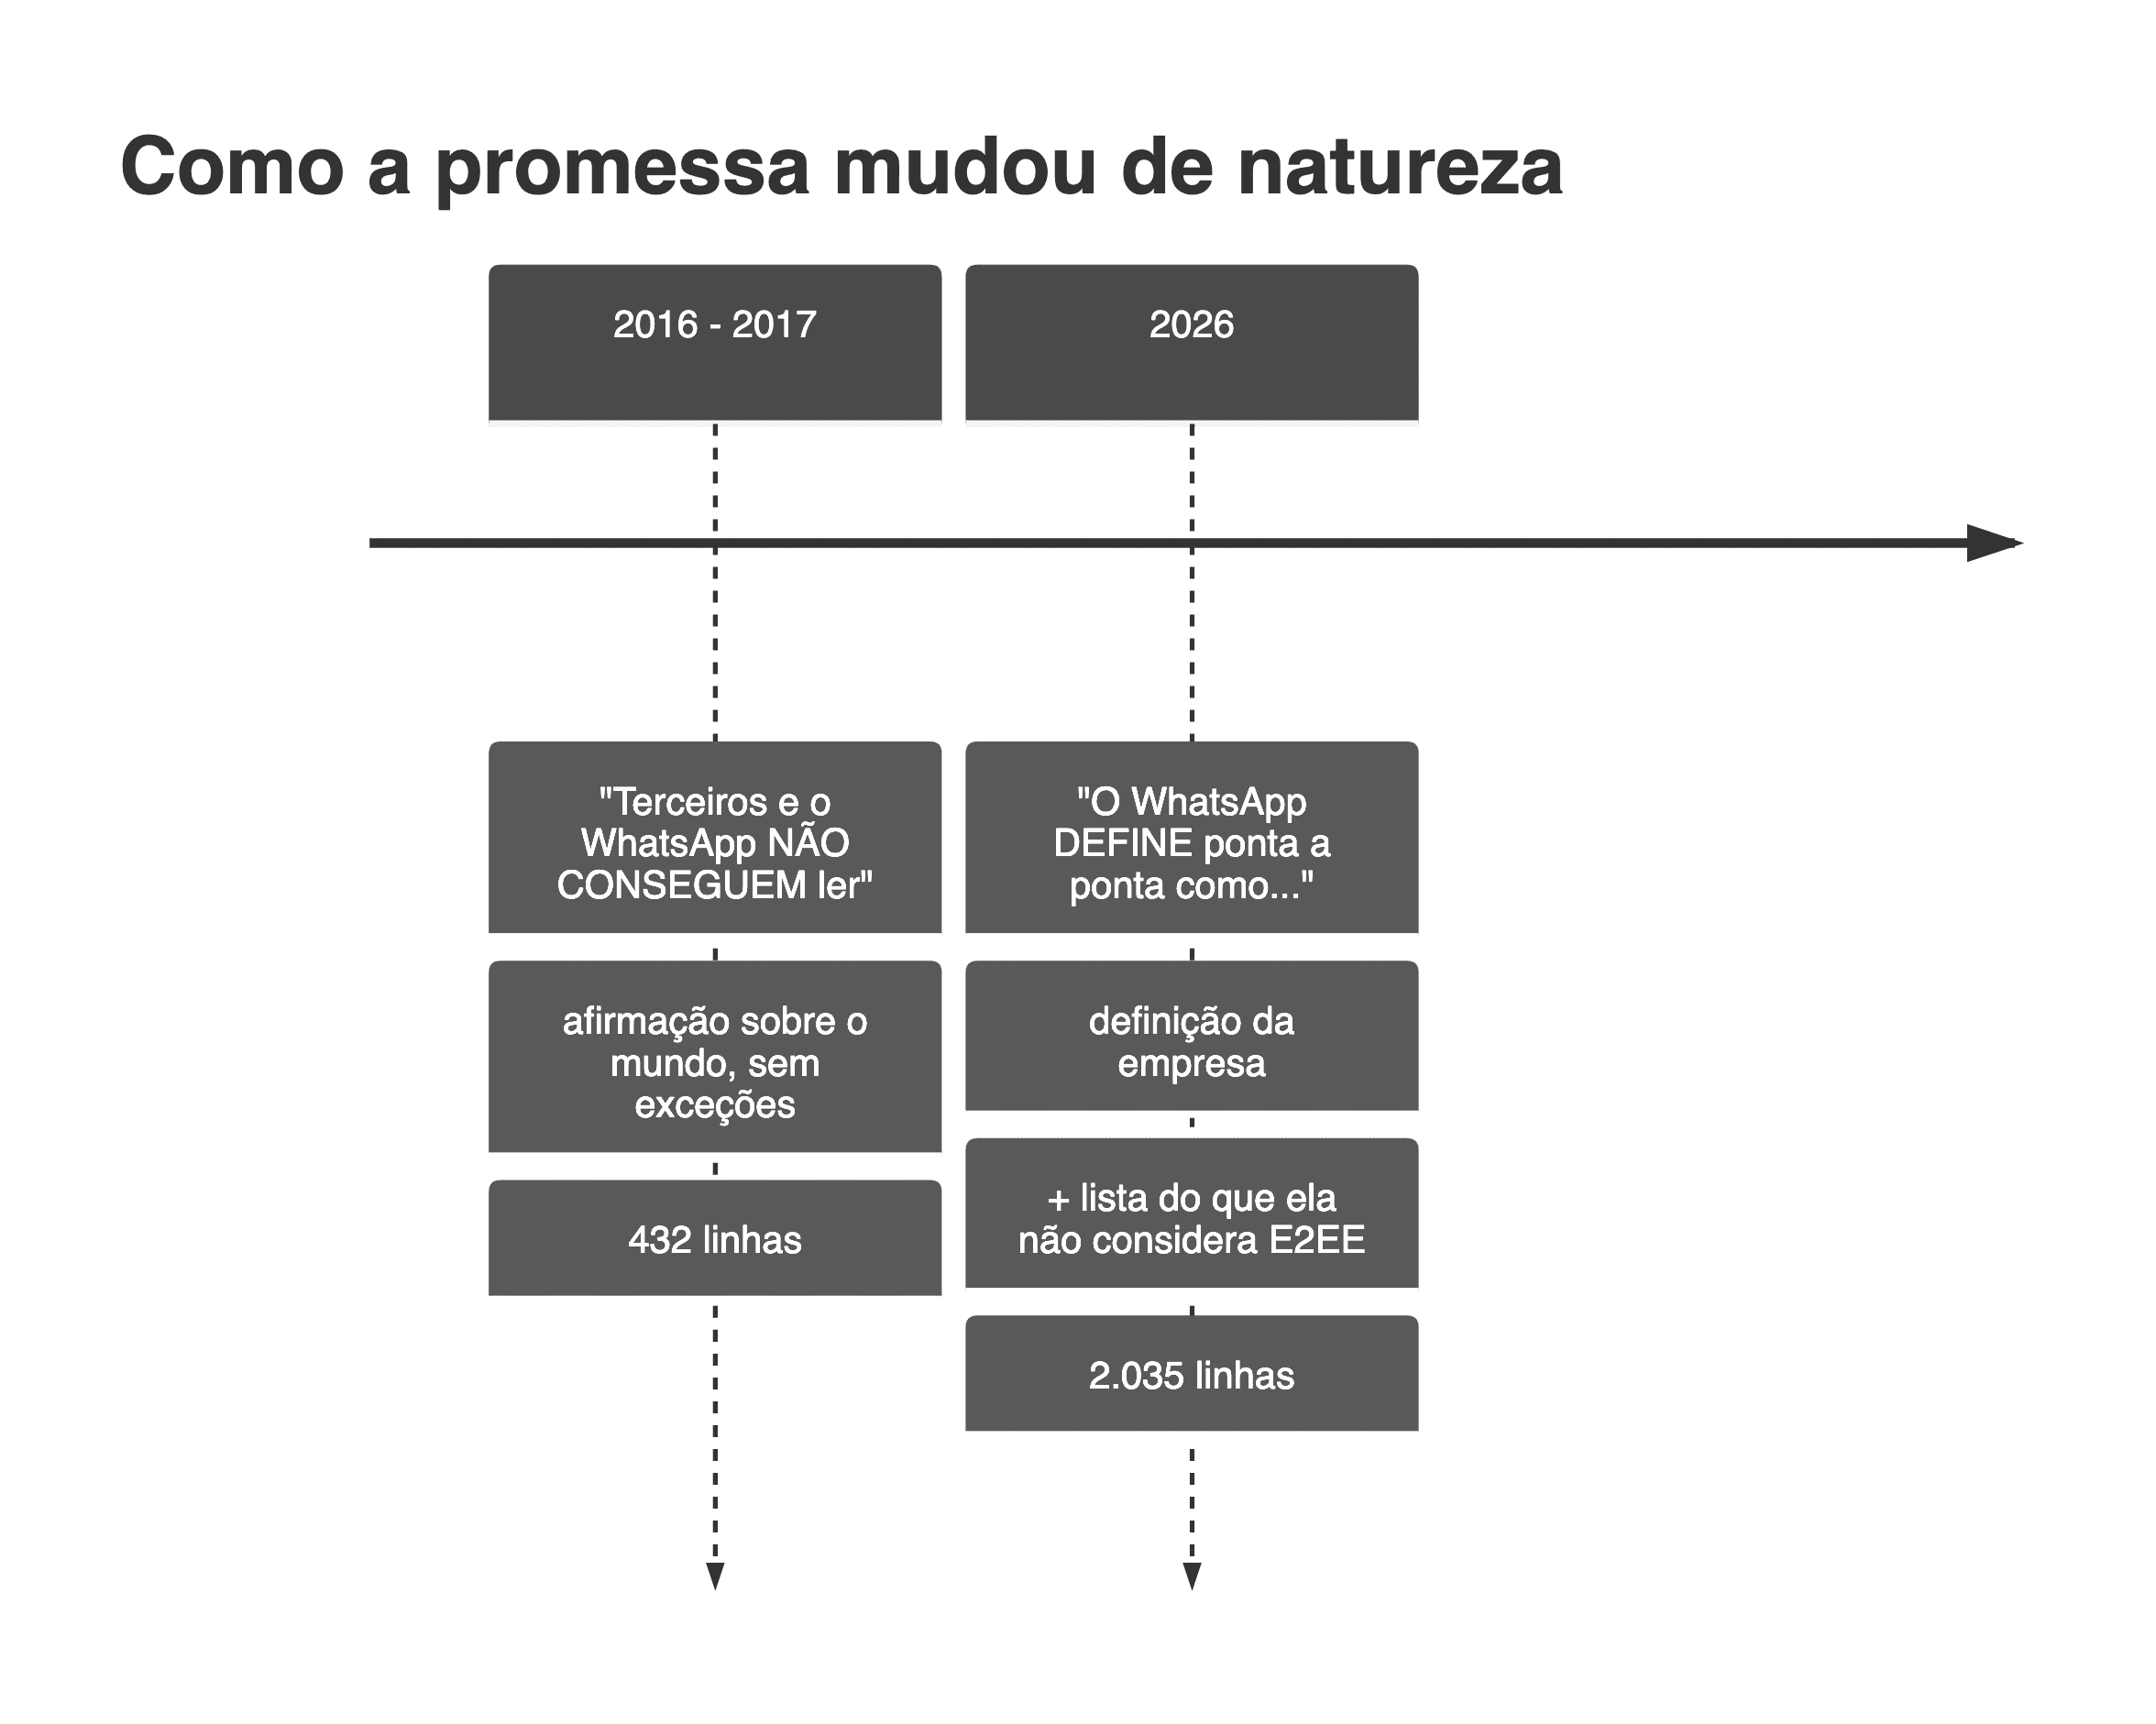
כל הדיון בוהה ברוח רפאים — מפתח סודי שאף אחד לא ראה — ולא שם לב שאורח מתועד נכנס מדלת הכניסה, עם תג, וחתם בספר האורחים.
יש גם ההסתייגות המילולית שנורשה מ-2020 ועדיין נמצאת במסמך של 2026: כשעסק מאציל את הפעלת החשבון המסחרי שלו לספק, "לספק הזה תהיה גישה למפתחות הפרטיים שלו — כולל אם הספק הזה הוא Meta", אף שאותם מפתחות "עדיין לא יאוחסנו בשרת השיחות של WhatsApp" (תרגום שלנו; במקור, "including if that vendor is Meta" ו-"However, these private keys will still not be stored on the WhatsApp chat server"). זה תקף למשתמש עסקי, לעולם לא לרגיל — והגון לתעד את ההבדל. אבל כיוון התנועה חד-משמעי: הבטחה אוניברסלית הפכה למפת חריגים.
ופרט קטן, לקורא הברזילאי. מרכז העזרה של WhatsApp מסביר, באותו מאמר עצמו, מה קורה כשמדווחים על שיחה. באנגלית הטקסט אומר ש-Meta יכולה לקרוא את ההודעות שדווחו. בפורטוגזית הוא אומר שהן נשלחות. אותו מאמר, אותו יום, נבדק על ידי. מילה אחת פחות בגרסה הפורטוגזית.
5. חמישה ימים במאי
לוח השנה של מאי 2026 מייתר את התיאוריה.
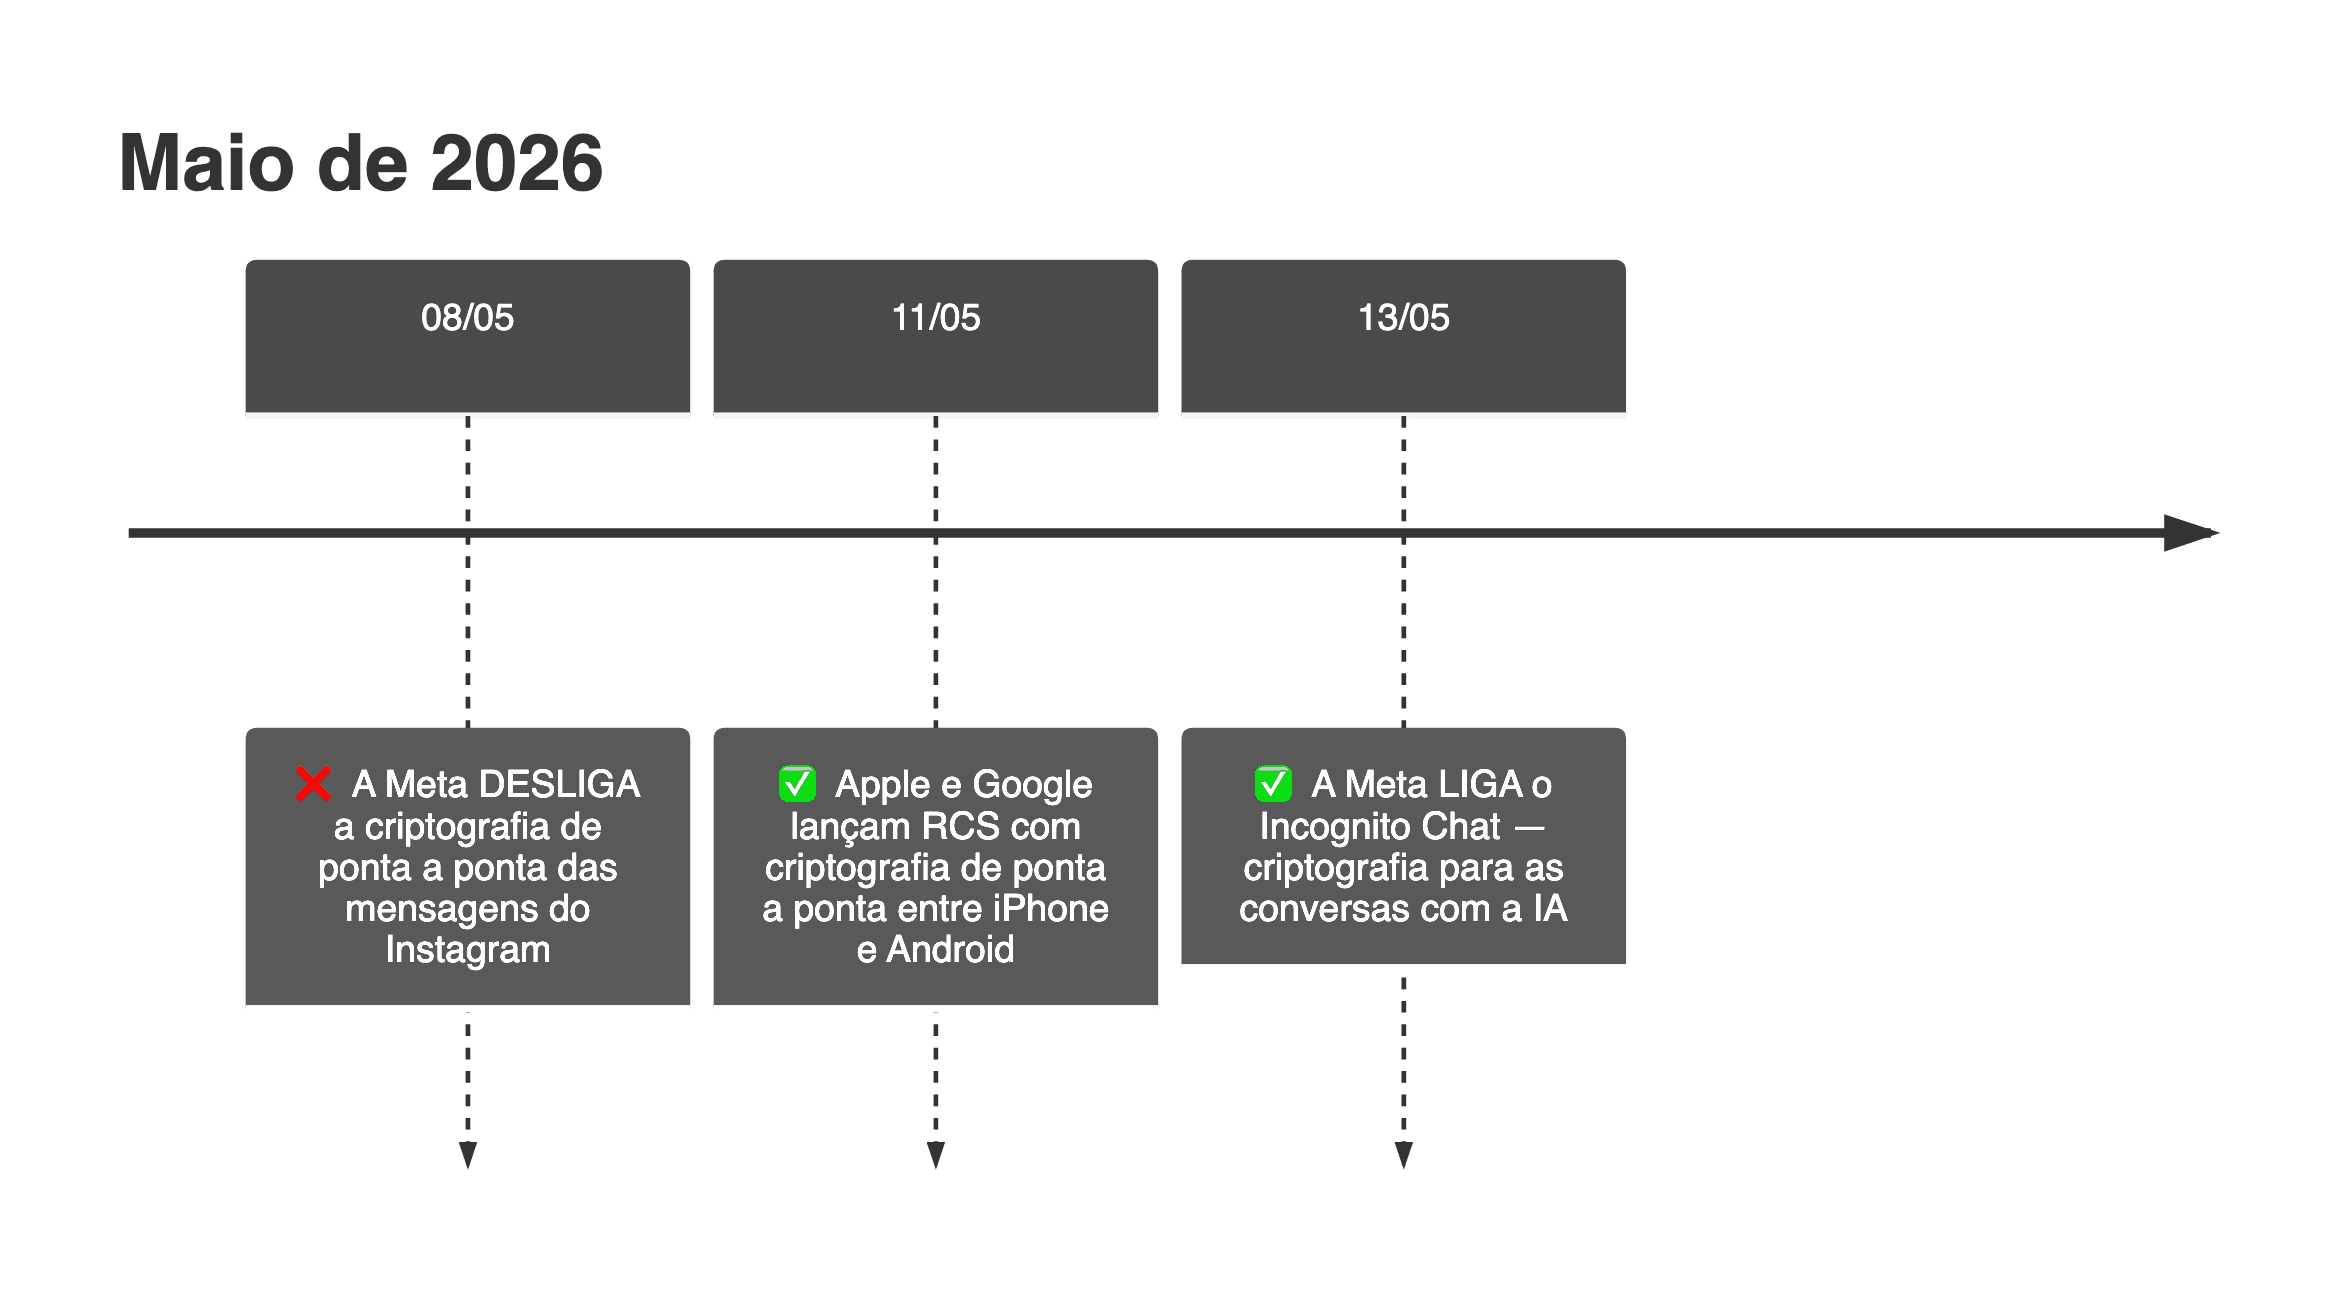
מי שאומר ש"הטבעת נסגרת סביב ההצפנה" אינו קורא את לוח השנה.
Instagram הוא הנקודה היחידה בסיפור הזה שבה החברה שינתה עמדה בכתב, בלי דו-משמעות. עד 2023 מרכז העזרה של Meta תיאר כך את השיחה המוצפנת:
"אף אחד לא יכול לקרוא את ההודעות שלכם או לשמוע את השיחות שלכם מלבד האנשים שיש להם את המפתחות המיוחדים האלה — אפילו לא Meta. לא היינו יכולים גם אם היינו רוצים." תרגום שלנו. במקור באנגלית: "No one can read your messages or hear your calls except the people who have these special keys - not even Meta. We couldn't even if we wanted to."
ב-8 במאי 2026 הם יכלו. לא כי שברו משהו: כי כיבו. מה שהמשפט ההוא מדד לא היה גבול הנדסי — זו הייתה החלטת מוצר, והחלטות מוצר מבוטלות בישיבה אחת. היום עמוד התכונה ב-Instagram מכיל ארבעה משפטים תפעוליים על איך להוריד את השיחות הישנות, ומפנה את המשתמש: "לאפשרויות הצ'אט המוצפן מקצה לקצה האחרות של Meta, בדקו את WhatsApp." במקור באנגלית: "For Meta's other end-to-end encrypted chat options, check out WhatsApp."
6. אפשרי, סביר, בלתי-כריע
כאן כמעט כל טקסט בנושא טועה, כולל אלה שתוקפים את החברה.
השאלה "האם Meta קוראת את ההודעות ב-WhatsApp?" מטופלת כאילו יש לה שתי תשובות. יש לה שלוש, והראיות הפומביות מפרידות שתיים מהן רע מאוד.
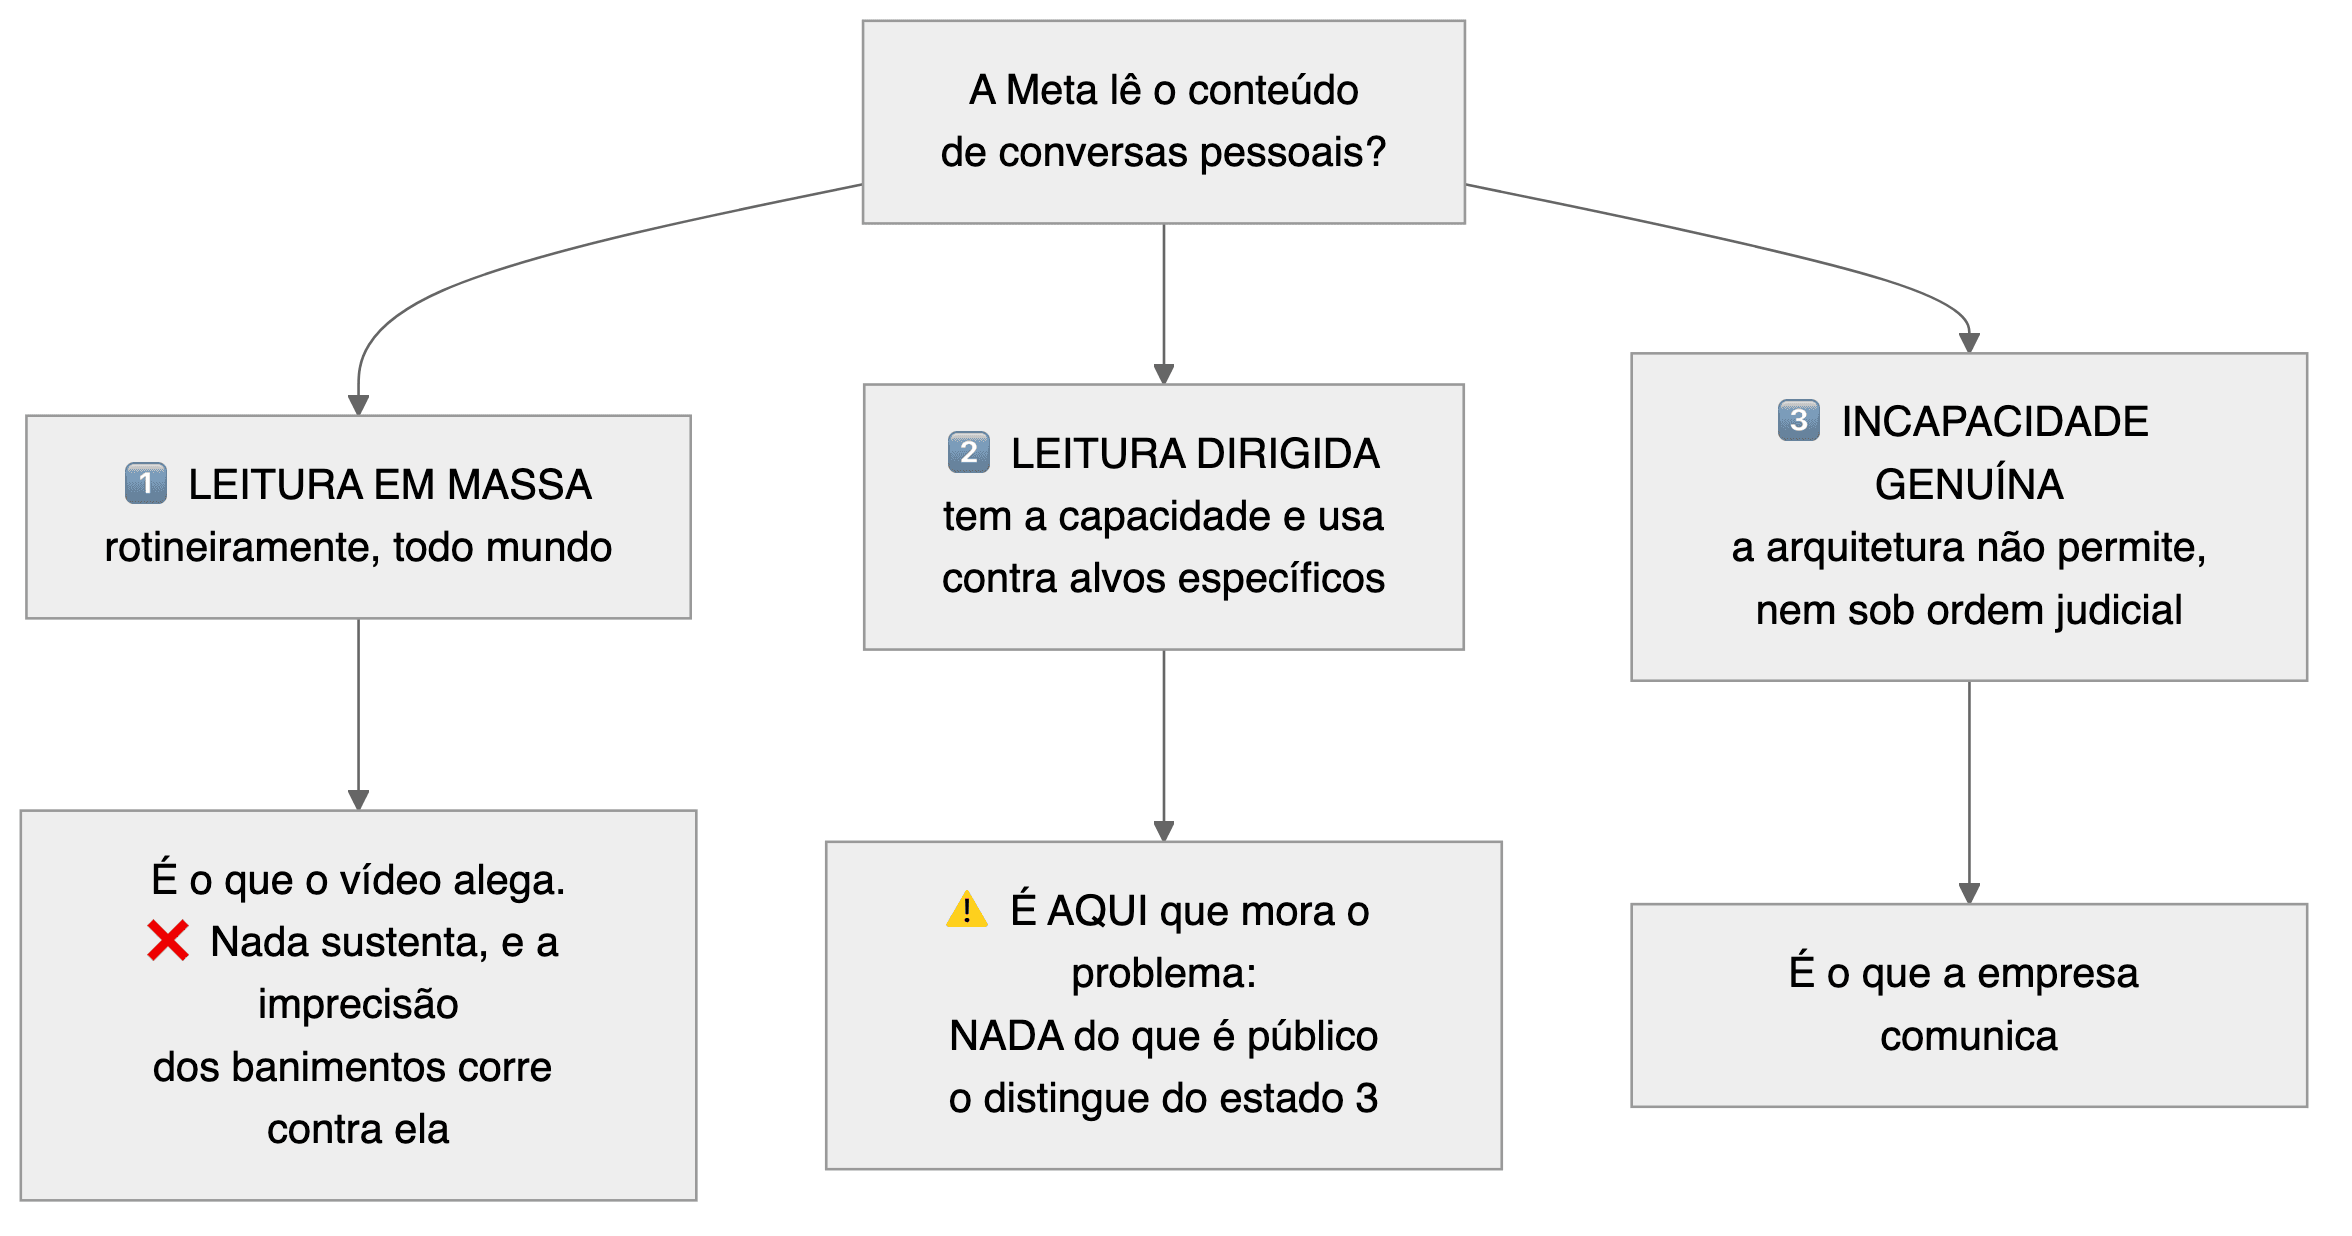
בנוגע ליכולת, קיימת אסמכתה אקדמית רצינית, וצריך לצטט אותה באותה יושרה שדורשים מאחרים. עבודה שהוצגה ב-Eurocrypt 2025 — אחת מוועידות הקריפטוגרפיה המובילות בעולם, עם שיפוט עמיתים — שנעשתה בהנדסה לאחור של לקוח הרשת של WhatsApp, מתעדת ש"אפשרי שהשרת יאפס את הזהות הקריפטוגרפית של משתמש" ושה"לקוחות, כברירת מחדל, אינם מציגים שינוי כזה למשתמשים". תרגום שלנו. במקור באנגלית: "it is possible for the server to reset a user's cryptographic identity. Clients default to not displaying such a change to users."
ההסתייגות, שנוטה להיעלם כשהמשפט הזה מסתובב: זה נמצא בפרק ההיקף והמגבלות של העבודה עצמה, שאת אימותו המחברים אומרים במפורש שנשאר מחוץ להיקף הניתוח; האובייקט שנבדק היה לקוח הרשת שנשמר בארכיון במאי 2023; ומהנדסים של WhatsApp סקרו ואישרו את תיאור הפרוטוקול. זו אמירה של מקור מוסמך על יכולת — לא הדגמה שהיא ממומשת, ולא ביקורת על האפליקציה שנמצאת בכיס שלכם.
כלומר: המנגנון קיים, הוא שקט כברירת מחדל, ואף אחד לא הוכיח שמישהו השתמש בו.
7. שום סימן לא מפריד
אם הראיה הטכנית אינה מכריעה, נותרת ההתנהגות. זה המבחן שכל עיתונאי היה מריץ: חברה שבאמת אינה יכולה לקרוא אמורה להתנהג אחרת מחברה שיכולה ואינה אומרת. הראשונה הייתה נלחמת בבתי משפט, נחסמת, משלמת ביוקר על אי-יכולתה למסור. השנייה הייתה משתפת פעולה בדיסקרטיות.
הלכתי אחרי כל אחד מהסימנים האלה. התוצאה היא הממצא החשוב ביותר של התחקיר הזה — והוא שלילי.
| סימן | מה נמצא |
|---|---|
| מסמך הדרכה של ה-FBI (2021) על מה שמשיגים מכל אפליקציה | אושר — אבל התוכן המפורט מגיע מגיבוי ה-iCloud של Apple, לעולם לא מהשרת של Meta |
| חסימות WhatsApp בברזיל | ארבע, רק שתיים מהן אחרי ההצפנה; מנהל אף נעצר ב-2016; בית המשפט העליון מעולם לא קבע הלכה |
| התביעה בהודו | חמש שנים בלי הכרעה — והכלל ההודי בכלל אינו מבקש תוכן, הוא מבקש עקיבות מקור |
| בריטניה, האיום לעזוב את המדינה | Ofcom מעולם לא הוציאה את ההודעה הטכנית שהייתה מפעילה את המשטר: המנגנון רדום |
| המכתב הפתוח נגד "משתמש הרפאים" (2019) | אושר — וחתימה על מכתב זולה לשני סוגי החברות |
| מקרה כלשהו של תוכן שיחה אישית שהושג מהשרת של Meta | לא נמצא אף אחד בשישה מקורות נפרדים |
איור 9. אף אחד אינו מפריד. כולם מתיישבים עם שתי ההשערות.
וגם היעדרו של הסימן היחיד שהיה נושא משקל — מקרה קונקרטי של תוכן שהושג מהשרת — אינו מוכיח דבר. זוכרים את התקדים הבריטי ממלחמת העולם השנייה, מההתחלה? הוא חותך לשני הכיוונים. אם היכולת הייתה קיימת והייתה מופעלת בצמצום נגד מטרות ספציפיות, כך בדיוק היה נראה העולם: בלי אף מקרה.
זו אינה פטליזם. זו התוצאה המרכזית של המאמר הזה:
הדיון אינו נפתר עם עוד חדשות. הוא מתוכנן לא להיפתר.
לא כי הנושא מסובך. אלא כי המידע שהיה מכריע את השאלה אינו פומבי — ואינו פומבי מבחירה של מי שיכול היה להפוך אותו לפומבי.
8. החברה כבר אמרה דבר אחד ועשתה אחר
שום דבר מזה אינו אומר ש-Meta קוראת את ההודעות שלכם. אבל יש עבר שמשנה באופן לגיטימי את נקודת המוצא — לא לגבי WhatsApp, אלא לגבי המשקל שיש לתת למילה של החברה בטענות טכניות.
מאי 2017: 110 מיליון אירו. ב-2014, ברכישת WhatsApp, הצהירה Meta בפני הרשויות האירופיות שהצלבה אוטומטית של זהויות משתמשי Facebook ו-WhatsApp אינה אפשרית טכנית. הנציבות האירופית הסיקה אחר כך ש"האפשרות הטכנית להתאים אוטומטית את זהויות המשתמשים של Facebook ו-WhatsApp כבר הייתה קיימת ב-2014, ושעובדי Facebook היו מודעים לאפשרות כזאת". תרגום שלנו. במקור באנגלית: "the technical possibility of automatically matching Facebook and WhatsApp users' identities already existed in 2014, and that Facebook staff were aware of such a possibility." החברה הכירה רשמית בהפרה — פרוצדורלית, ייאמר — שהנציבות סיווגה כ"רשלנית לכל הפחות" ("at least negligent"). זהו התקדים המדויק של טענה טכנית פומבית שלא תאמה את היכולת האמיתית, שנאמרה על WhatsApp עצמה.
2016 עד 2019: יירוט תעבורה מוצפנת של מתחרים. מסמכים מתביעה בארצות הברית מראים את החברה מתקינה תעודת שורש במכשירי משתמשים של אפליקציה שלה כדי לקרוא תעבורה מוצפנת של יריבות. אני צריך להיות מפורש כאן, כי ההשוואה הקלה הייתה לא הגונה: המקרה הזה אינו WhatsApp. המטרה הייתה נתוני שוק של מתחרות, לא שיחות של משתמשים, וההתנהגות מעולם לא נדונה לגופה. מה שהאירוע מבסס הוא צנוע ומספיק: מול תמריץ חזק, כשההצפנה במכשול, החברה לא נסוגה מטעמי עיקרון.
ויש מתח שאינו זקוק למתווך, כי שני הצדדים הם מסמכים — אחד של החברה, השני של בית המשפט העליון הפדרלי של ברזיל.
ב-5 באפריל 2016 המסמך הטכני של WhatsApp כבר אמר שלמשתמש יש אפשרות לאמת את המפתחות "כך שיוכל לוודא שצד שלישי לא מורשה (או WhatsApp) לא יזם מתקפת אדם-שבאמצע". במקור באנגלית: "are able to confirm that an unauthorized third party (or WhatsApp) has not initiated a man-in-the-middle attack". החברה נוקבת בשמה שלה כמבצעת אפשרית של המתקפה — וההגנה שהיא מציעה היא אופציונלית וידנית: אותן 60 ספרות.
ארבעה-עשר חודשים אחר כך, ביוני 2017, השתתף המייסד-השותף Brian Acton בשימוע הפומבי של בית המשפט העליון הברזילאי בנושא הצפנה. כפי שסוכם בחוות דעתו של השופט המדווח, Edson Fachin — בדיבור עקיף, לא בתמלול — הוא טען שלא יהיה אפשרי לכבות את ההצפנה עבור משתמשים ספציפיים, "בהדגישו שכל שינוי במפתחות האבטחה שעשוי לאפשר יירוט היה נקלט ומתוקן בידי מערכת אימות הקוד של האפליקציה" (תרגום שלנו). במקור בפורטוגזית: "ressaltando que qualquer alteração nas chaves de segurança que pudessem permitir a interceptação seria percebida e corrigida pelo sistema de verificação de código do aplicativo."
ההתנגשות אינה במילה "לכבות" — בנקודה הזאת הוא צודק, ומאזין שקט נוסף דווקא אינו מכבה שום צופן: הוא נשאר דלוק, ומה שנשבר הוא האימות. ההתנגשות היא בסעיף הזיהוי. העבודה מ-Eurocrypt מתעדת את ההפך, והמסמך מ-2016 עצמו, באותו עמוד, מבהיר שהאימות אופציונלי. שום דבר אינו "מתוקן" מעצמו.
הקריאה החסכונית ביותר של האירוע הזה אינה קונספירציה. זהו עודף ביטחון מסחרי: החברה הציגה כבלתי-אפשרי, בפני בית משפט עליון, את מה שהיא עצמה מתעדת באותיות הקטנות כערובה מותנית, התלויה במחווה ידנית שכמעט אף אחד אינו מבצע.
9. למה זה נשאר ככה
הגענו לשאלה היחידה במאמר הזה שיש לה תשובה מדויקת וניתנת לאימות.
אם חוסר האפשרות לדעת הוא הבעיה, מאיפה הוא מגיע? משלוש בחירות — כולן של החברה, כולן הפיכות על ידה בכל רגע:
- האפליקציה סגורה. אין קוד מקור של לקוח WhatsApp. הארגון הרשמי של Meta ב-GitHub מכיל יותר מ-25 מאגרים פומביים — מהדרים, כלי Erlang, ערכות פיתוח מסחריות, מדבקות — ואפס שורות של לקוח.
- אין build משוחזר. ב-Signal אפשר לקחת את הקוד שפורסם, להדר אותו במחשב שלכם ולבדוק אם התוצאה תואמת לאפליקציה שבחנות. ב-WhatsApp אין אפילו את המדרגה הראשונה.
- כל עדכון הוא מעשה אמונה חדש. גם אם מישהו היה בודק את הגרסה של היום, זו של מחר מגיעה לבד, חתומה בידי אותה חברה, בלי סקירה חיצונית.
חיפשתי, ולא מצאתי, שום הצהרה פומבית של Meta שמסבירה למה לקוח ה-WhatsApp סגור. אין הצדקה רשמית של אבטחה, של מאבק בניצול לרעה, של קניין רוחני. היעדר ההצדקה הוא, בפני עצמו, נתון.
הסבר אפשרי אחד — והוא אינו מאשים איש בדבר: חוסר האפשרות לבקר אינו שריד היסטורי. הוא נכס. חברה שאי אפשר לאמת אותה קוצרת את שני היתרונות בו-זמנית: את השיווק של "אפילו אנחנו לא מסוגלים לקרוא" ואת החופש התפעולי לעולם לא להצטרך להוכיח. להפוך את המערכת לניתנת לביקורת היה הורס את הערך הזה. זה מסביר את האינרציה בלי לקבוע שום התנהגות, וזה ההסבר החסכוני ביותר שנשאר על רגליו.
10. ההיפוך שאף אחד לא מצפה לו
בשלב הזה הקורא כבר בנה נרטיב: החברות נסוגות, הממשלות מהדקות, ההצפנה מכותרת.
ב-2026, בברזיל ובאירופה, קרה ההפך.
- תקנה (האיחוד האירופי) 2026/1881, מ-24 ביולי, מוציאה מתחולתה את התקשורת המוצפנת מקצה לקצה — ואחת ההואיל שלה אוסרת לקרוא את הטקסט כהחלשה שלה. הסעיף הגיע מהפרלמנט האירופי והיה המחיר של האימוץ.
- ב-Chat Control, ההצעה האירופית ארוכת-הטווח, סריקת החובה של תוכן מוצפן כבר נפלה מהנוסח שסוכם במועצה.
- בברזיל, חוק 15.211/2025 — "חוק Felca", שהואשם ברשתות ביצירת מעקב אחר הודעות — אינו מכיל את המילה “criptografia”, כך, בפורטוגזית, בגוף החוק. לא הוא, ולא חמשת הצווים מ-2026 שסביבו. וסעיף 37 שלו, בפסקה היחידה, אוסר על הרגולציה להטיל "מנגנוני מעקב המוני, כללי או חסר הבחנה" (תרגום שלנו). החוק אוסר בדיוק את מה שהשמועה אומרת שהוא יצר.
- צו 12.975/2026, שהעניק לרשות ההגנה על מידע הברזילאית סמכות על פלטפורמות, מחריג במפורש את המסרים הבין-אישיים הפרטיים מהחובות שהוא יוצר, בהיותם "מוגנים בחיסיון התקשורת, לפי האמור בסעיף 5, רישה, פסקה XII, לחוקה" (תרגום שלנו).
החוק מגן על ההודעה הפרטית. מי שנסוגה היא החברה.
11. שלושה שעונים רצים
ב-21 באוגוסט הודיעה רשות ההגנה הלאומית על מידע של ברזיל ל-22 פלטפורמות, ובהן Instagram ו-WhatsApp — האחרונה רק בגין תכונת "הערוצים הציבוריים" — עם מועד של עשרה ימי עסקים. הנוסח המלא של ההודעות לא פורסם; לפי Gazeta do Povo, בין השאלות נמצאת השאלה של המאמר הזה: האם ניתוח הדיווחים שהתקבלו הוא אנושי או ממוכן? וכאן הגבול שצריך להיאמר באותו משפט: בפלטפורמות שמציעות הודעות פרטיות, הבירור נעצר בערוצים הציבוריים. הרשות שואלת את השאלה הנכונה על המשטח הלא נכון — המודרציה של השיחות הפרטיות, שהיא המקרה של אוגוסט, נותרת בלי שאף אחד שואל.
בארצות הברית, תובענה ייצוגית נגד Meta, במחוז הצפוני של קליפורניה, טוענת שעובדים ניגשים להודעות WhatsApp דרך כלי פנימי — ויש בה שני תובעים המתגוררים בברזיל. הסיקור העולמי עצר בכותרת "התביעה נדחתה", והוא שגוי: ב-23 ביולי דחתה השופטת הפדרלית Rita F. Lin את כתב התביעה עם רשות לתקן, דחתה את הסנקציות שביקשה החברה, וכתבה ש"שבירת ההצפנה מקצה לקצה אינה האמצעי היחיד שבו זה יכול לקרות". תרגום שלנו. במקור באנגלית: "Breaking end-to-end encryption is not the only means by which that could happen." כתב התביעה המתוקן הוגש ב-4 באוגוסט — וב-25 באוגוסט, באותו יום שבו התחקיר הזה פנה לחברה, ביקשה Meta שוב את סילוק התביעה, הפעם לצמיתות. הדיון נקבע ל-20 באוקטובר. כתב ההגנה ראוי לקריאה, כי בו נשענת החברה בדיוק על רשימת החריגים של המאמר הזה: היא טוענת שהגישה שתיאר העד "מתיישבת לחלוטין עם קבלת גישה רק להודעות שהנתבעות מצהירות שהן אינן מוצפנות מקצה לקצה", משום שדווחו בידי משתמשים או הוחלפו עם עסקים. תרגום שלנו. במקור: "fully consistent with receiving access only to messages that Defendants disclose are not end-to-end encrypted because, for example, users choose to report messages or exchange messages with certain businesses." המשקל הנגדי, שהוא חובה: החקירה הפדרלית האמריקנית באותו נושא נסגרה ב-28 באפריל 2026 — וכתב התביעה עצמו הוא שמתעד זאת, בהערת שוליים.
ב-17 בספטמבר, לפי סעיף 31 לחוק הדיגיטלי הברזילאי להגנת ילדים, יידרשו הפלטפורמות לפרסם דוח שקיפות עם מספר החשבונות שעברו מודרציה. זה התאריך שבו אולי ייוודע כמה ברזילאים הושבתו באוגוסט.
ויש תקדים שאף אחד לא קישר למקרה: ב-30 במרץ 2026 אישר בית המשפט לצדק של Mato Grosso הרשעה נגד Facebook Brasil בקבעו שחוק זכויות האינטרנט הברזילאי מטיל חובה למסור את הסיבה הספציפית לחסימת חשבון. זהו בדיוק הפער במקרה של אוגוסט.
זכות תגובה. אל Meta פנינו ב-25 באוגוסט 2026 (
press@meta.com), עם שבע שאלות על הסימן שהוביל להשבתות של אוגוסט, על ניתוח הדיווחים ועל פתיחת קוד הלקוח. אל הערוץ שפרסם את הסרטון פנינו באותו יום, דרך טופס יצירת הקשר באתר שלו. לשניהם ניתן מועד עד 1 בספטמבר 2026, בשעה 18:00 שעון ברזיל (BRT). המועד חלף בלי שאף אחד מהשניים השיב. כל תשובה שתגיע לאחר מהדורה זו תיווסף כאן, במלואה וללא קיצוצים.עורך הדין שהושבת לא נשאל בידי התחקיר הזה. הגרסה שלו נכנסת דרך מה שהוא עצמו פרסם: ב-20 באוגוסט 2026, בשעה 17:34, בפוסט פומבי המופנה לנשיא ארצות הברית, כתב Tiago Pavinatto שקבוצת Meta "חסמה את העיתונאי הזה מפעילויותיו, ובנוסף, כמובן, הפרה את זכויותיו האישיות ביותר" — ובגרסה האנגלית של אותו פוסט, שהחברה ניתקה אותו "מאנשי הקשר שלו, ממקורותיו ומארכיוני החקירה שלו" (תרגום שלנו). במקור בפורטוגזית: "baniu este jornalista das suas atividades, além de, é claro, violar seus direitos mais pessoais." במקור באנגלית: "cut this journalist off from his contacts, sources, and investigative archives." באותו פוסט הוא מצרף את הכתבה של Folha de S.Paulo מאותו יום, שלפיה הוא יתבע את Meta. שימו לב למה שהוא אינו אומר: בשום שלב הוא אינו טוען שהחברה קראה את תוכן ההודעות שלו — התלונה שלו היא החסימה, אובדן הגישה והפגיעה בזכויות.
https://x.com/Pavinatto/status/2090538105602285787
12. מה לדרוש
אם חוסר האפשרות לבקר הוא בחירה, יש לו מחיר ויש לו כתובת. והדרישה צריכה להיות הנכונה, כי השגויה גרועה מכלום.
לבקש רק "פתחו את קוד המקור" אינו פותר — והוא מעניק לחברה את ההזדמנות להציג תיאטרון שקיפות. קוד שפורסם אינו מוכיח דבר על התוכנה שנמצאת בטלפון שלכם: בין האחד לשני עומדים מהדר, חנות אפליקציות וחתימה דיגיטלית.
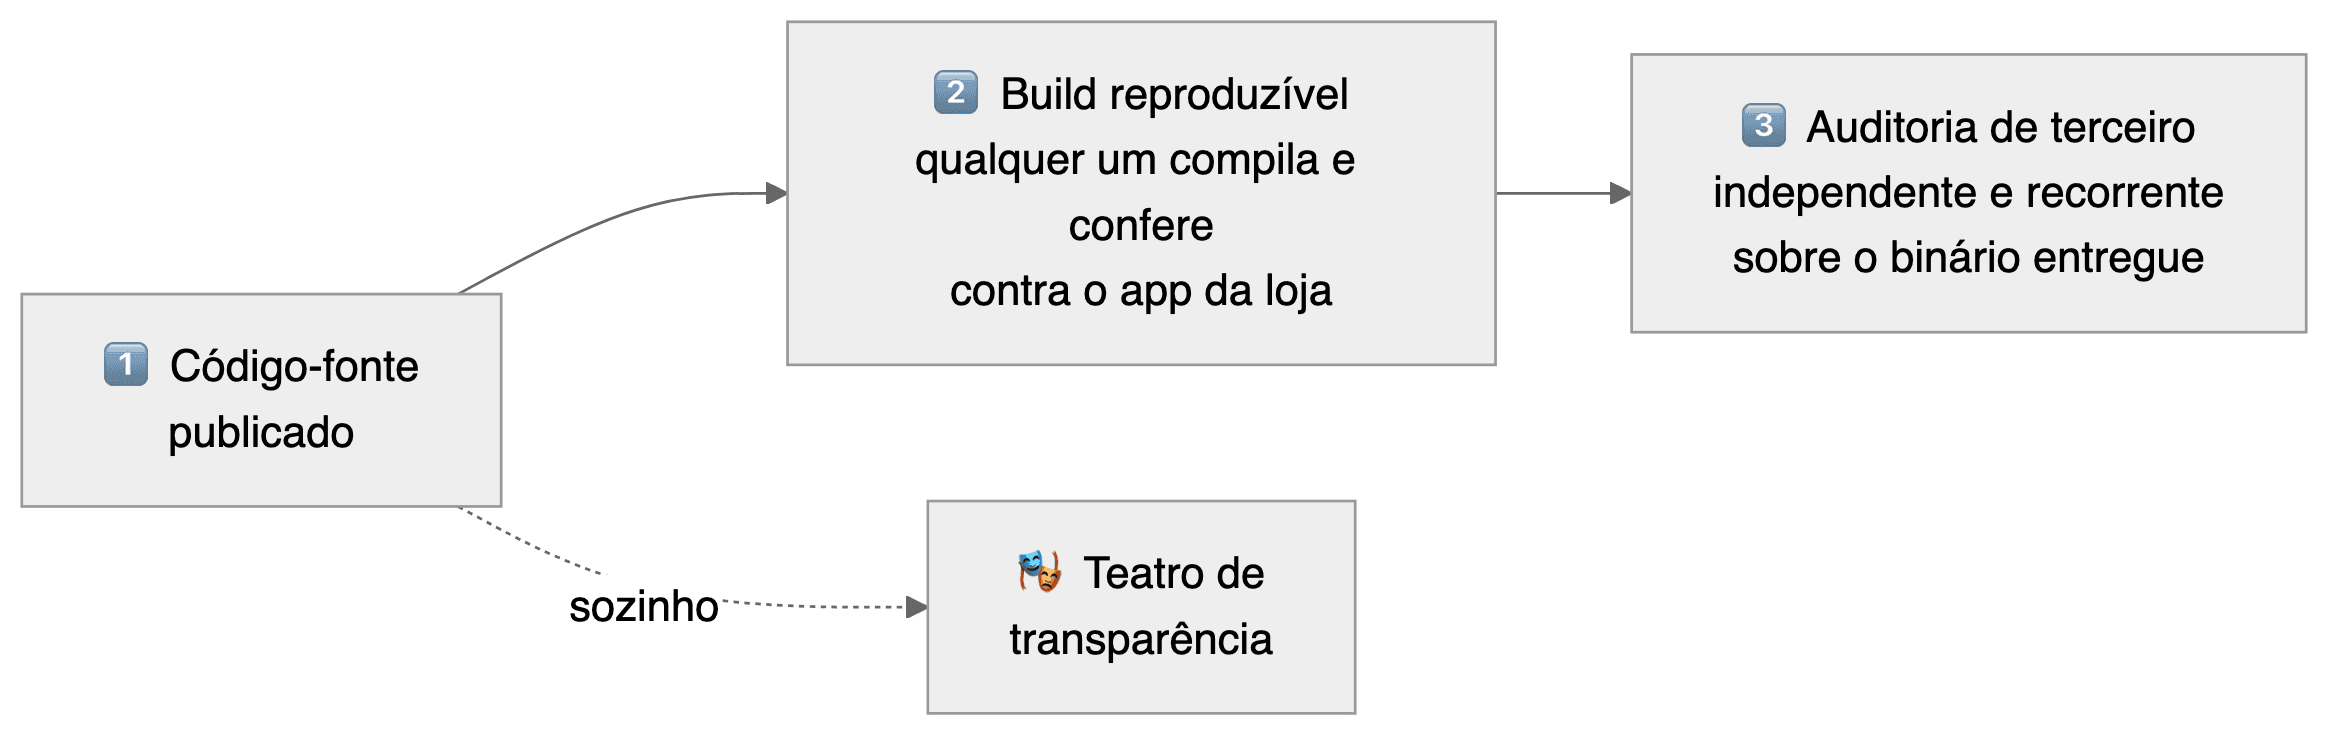
אף אחת משלושתן אינה אוטופית. Signal מאפשרת את שלושתן ב-Android: היא מפרסמת את הקוד, מאפשרת בנייה משוחזרת ובכך נותנת לכל אדם — לא למבקר בחוזה — לוודא את הגרסה שנמסרה. זו יכולת אימות פתוחה, לא ביקורת קבועה, וההבדל חשוב. והגון לתעד גם שהיא אינה עושה זאת ב-iOS. Meta עצמה כבר הוכיחה שהיא יודעת: WhatsApp Web מפרסמת מניפסט של גיבובים שמאפשר לוודא שהקוד המוגש זהה לכולם; ובאוגוסט 2026, בהשקת גלאי הונאות שרץ בתוך המכשיר, היא פרסמה את משקלי המודל ויומן פומבי של הגרסאות — ארכיטקטורה שהופכת למשימה בלתי אפשרית למסור מודל המכוון לאדם ספציפי.
החברה יודעת לבנות מערכות ניתנות לאימות. היא בנתה, מרצונה, במוצר שהכי מעט אנשים משתמשים בו ובתכונה החדשה ביותר. לא באפליקציית ההודעות הנפוצה ביותר במדינה.
מה הטקסט הזה אינו טוען
הוא אינו טוען שקיים מפתח שקט ב-WhatsApp. הוא אינו טוען ש-Meta קוראת הודעות אישיות. הוא אינו טוען שהחברה מחקה הבטחות מהמסמך הטכני שלה — היא לא מחקה, ומי שיאמר זאת יוכחש בצילום מסך.
הוא טוען שלושה דברים, שכל קורא עם דפדפן יכול לאמת:
- שהחברה עברה להגדיר לבדה מה נחשב שיחה מוגנת, ולמנות חריגים שהיא עצמה מכירה בהם;
- ששקיפות מפתחות מכסה את מפתח המכשיר הראשי ויש לה עֵד חיצוני מאז ספטמבר 2024 — אך שום תצפית הזמינה לציבור אינה מגיעה אל רשימת המכשירים המקושרים ואל אופן פעולתה של האפליקציה המותקנת בטלפון שלך;
- ששלוש הבחירות שמייצרות את חוסר האפשרות הזה הן שלה, והפיכות על ידה.
הבחור מהסרטון טעה במסקנה. אבל הוא צדק באי-הנוחות — ולאי-הנוחות יש סיבה שאינה ההצפנה. הערובה שמכרו לנו כמתמטיקה תמיד הייתה, במקרה הטוב, הבטחה תאגידית. הבטחות תאגידיות מבוטלות.
ב-8 במאי 2026, אחת מהן בוטלה.
תיקון מ-02/09/2026. הגרסה הראשונה של הטקסט הזה טענה שהפרק "הגדרת הצפנה מקצה לקצה" הוכנס למסמך הטכני של 25 בפברואר 2026. זו טעות: הפרק כבר הופיע בגרסה מ-22 באוקטובר 2020, עם אותה הגדרה וכבר עם חריג מסחרי. מה ש-2026 הוסיף הוא הרחבת החריג הזה ל"שירותי Meta" ול-Cloud API. פרק 4 נכתב מחדש, איור 6 שורטט מחדש, ונוספה הסתייגות בנוגע למצב האנונימי לשיחה עם ה-AI של Meta, מ-13 במאי 2026. הטעות הייתה ניתנת לאימות בתיק המקורות של הטקסט הזה עצמו, ולא נתפסה בבדיקה הראשונה.
באותו תאריך, עם פרסום תיק האימות, ארבעה ציטוטים יושרו מול המקור: הודעת החברה מובאת עכשיו כפי שנכתבה, בגוף ראשון; הציטוט ממדיניות הפרטיות החזיר את הפסיק שבמקור; הציטוט מצו 12.975/2026 חדל להיות מקוצר בתוך המירכאות; והמשפט האחרון מעמוד ה-Instagram מצוטט עכשיו מהגרסה האנגלית, שהיא זו שנשמרה. אף אחד מהם אינו משנה את המשמעות — אבל טקסט שתובע יכולת אימות אינו יכול לשאת ציטוט שאינו תואם את מקורו. הסעיף המסכם על התצפית הפומבית נכתב מחדש כדי לומר למה היא מגיעה והיכן היא נעצרת.
התחקיר נערך על מקורות ראשוניים: המסמכים הטכניים של WhatsApp מ-2016 עד 2026, צילומים מארכיון וקריאה ישירה של מרכז העזרה של Instagram, קוד הלקוח הרשמי, החלטת הנציבות האירופית מ-2017, תיק 3:26-cv-00751-RFL (N.D. Cal.), תקנה (האיחוד האירופי) 2026/1881, חוק 15.211/2025 והצווים מ-2026, והודעות ה-ANPD מ-21/08/2026. תיק האימות פומבי: כל ציטוט מילולי בטקסט הזה, המקור שממנו הוא נלקח והגיבוב של הקובץ נמצאים ב-https://github.com/ulissesflores/ninguem-provou-meta-le-whatsapp — יחד עם 43 המסמכים המובאים שם במלואם: תיקי בתי המשפט, מעשי הרגולטורים והמסמכים הטכניים של החברה עצמה, מ-2016 עד 2026.